-
Vito Lo Verde veröffentlichte ein Update in der Gruppe
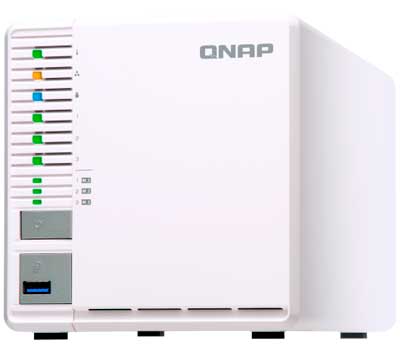
 IT-Sicherheit vor 3 Jahren, 9 Monaten QNAP, ein Hersteller von Network Attached Storage (NAS) Systemen, hat eine kritische Sicherheitslücke bekannt gegeben, die die Sicherheit der Verbraucher beeinträchtigen könnte.
Ein wichtiges Sicherheitsupdate wurde von QNAP Systems, Inc. heute veröffentlicht. Das Update behebt eine kritische Schwachstelle (CVE-2022-27596) in QTS 5.0.1 und QuTS hero h5.0.1, die einen Remote-Codeausführungsfehler (RCE) verursachen kann.
Dieses Risiko betrifft alle Netzwerkspeicherlösungen der QNAP-Serie, einschließlich der NAS-Geräte, der QuTS-Lösungen und der VioStor-Lösungen. Diese Schwachstelle kann ausgenutzt werden, um Schadcode auf dem Gerät auszuführen. Wenn es ausgenutzt wird, kann ein Angreifer kontrollieren und möglicherweise Daten stehlen oder das System durch bösartigen Code beschädigen.
Weltweit sind über 29.000 Geräte über die Lücke per Internet angreifbar – in Deutschland sind es über 7.000 NAS-Einheiten.
QNAP Systems empfiehlt dringend, dass alle Benutzer so schnell wie möglich das Update durchführen, um das Risiko eines erfolgreichen Angriffs auf ihr System zu verringern. Das Update kann über die QNAP App Center oder über das QNAP System Update heruntergeladen werden.
Es ist wichtig, dass Benutzer auch weiterhin die Grundregeln der Sicherheit befolgen, um zu verhindern, dass Risiken wie die in CVE-2022-27596 entstehen. Dazu gehören das Aktualisieren von Software und das Erstellen eines starken Passworts und das Verwenden zweistufiger Authentifizierung.
QNAP Systems wird weiterhin die neueste Sicherheitstechnologie untersuchen, um die Sicherheit ihrer Produkte zu gewährleisten. Benutzer sollten auch weiterhin alle verfügbaren Updates installieren, um die Sicherheit ihres Systems zu gewährleisten.




BEREITS MITGLIED? HIER ANMELDEN